Cognivox Labs war als Besucher auf der it-sa Expo&Congress 2026 vertreten, die vom 27. bis 29. Oktober bei der NürnbergMesse in Nürnberg stattfand. Die Veranstaltung brachte Fachleute für Cybersicherheit, Technologieanbieter und Organisationen zusammen, die sich mit aktuellen Entwicklungen in der IT-Sicherheit beschäftigen.
Für uns als Nürnberger Unternehmen für Software- und KI-Engineering bot die Messe Gelegenheit, die wachsenden Sicherheitsanforderungen im Zusammenspiel mit KI, Cloud-Infrastruktur, vernetzten Anwendungen und automatisierten Geschäftsprozessen näher zu betrachten.
In der Ausstellung und den Fachvorträgen waren mehrere Themen besonders relevant für unsere Arbeit: KI-gestützte Sicherheitsprozesse, Identitäts- und Zugriffsmanagement, sichere Anwendungsarchitektur und die Herausforderungen bei der Integration intelligenter Systeme in bestehende digitale Umgebungen.
Cybersicherheit in einer zunehmend vernetzten Technologielandschaft
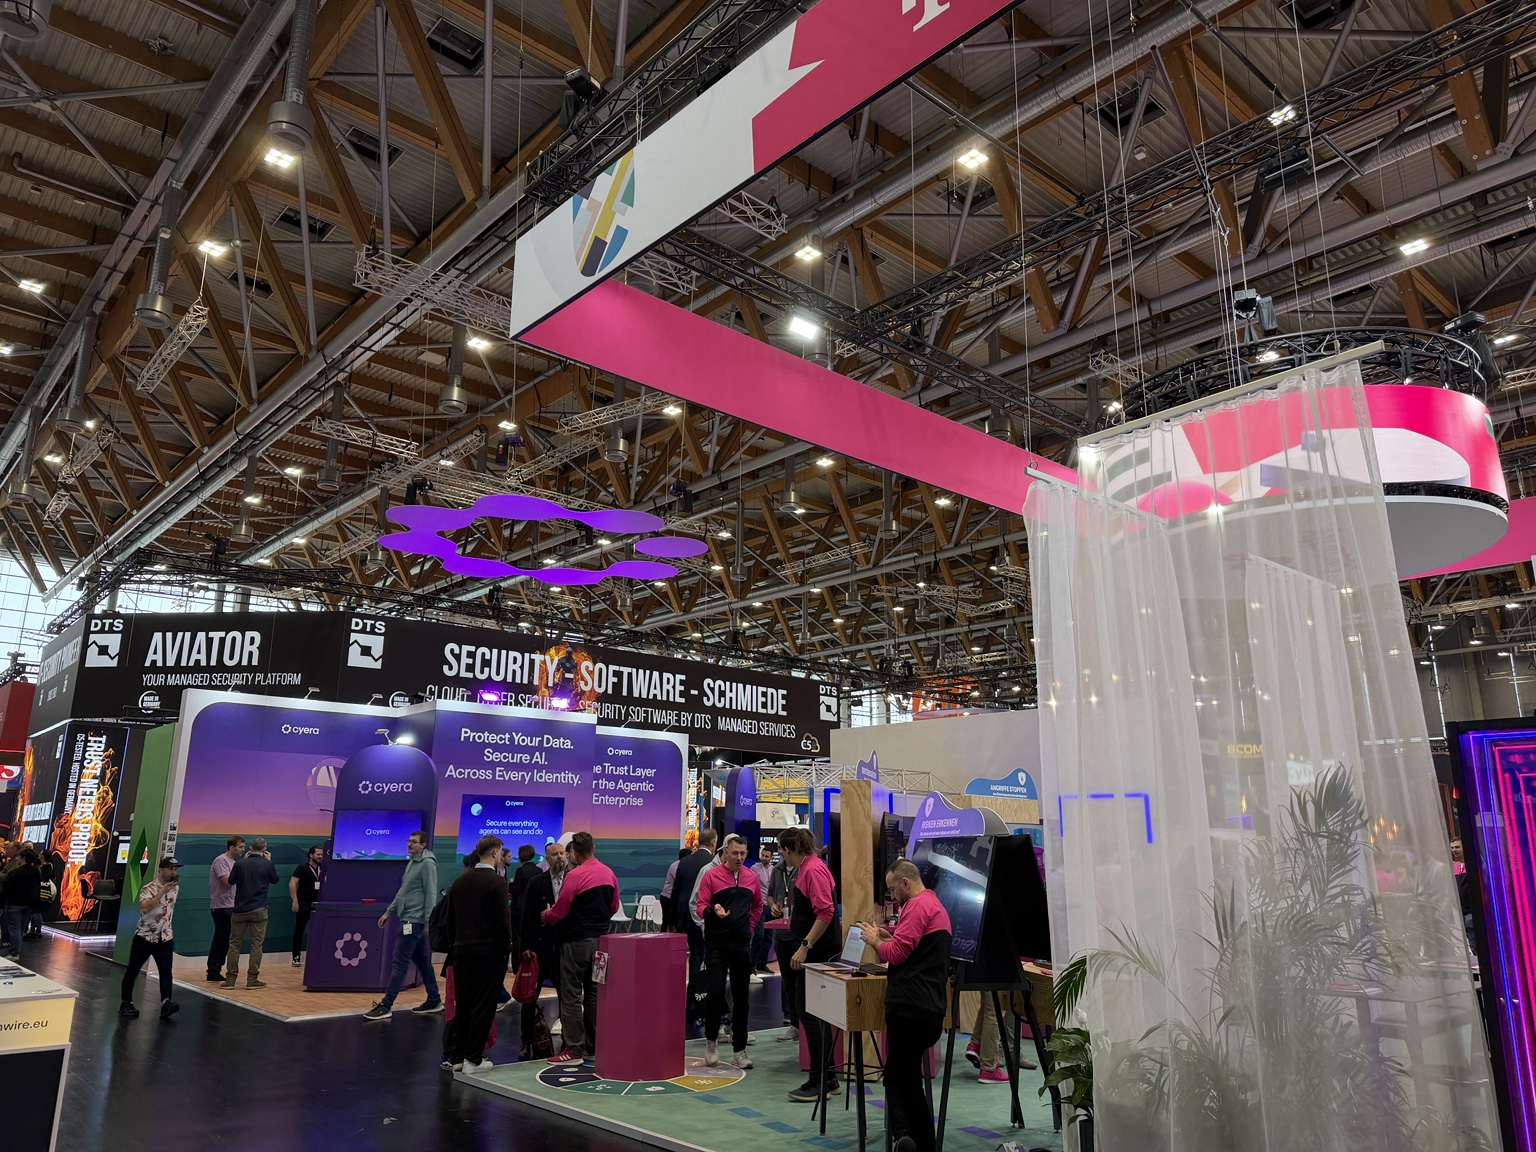
Die Ausstellung umfasste Technologien für Netzwerk- und Cloud-Sicherheit, den Schutz digitaler Identitäten, Bedrohungsinformationen, operative Sicherheitsprozesse, widerstandsfähige Infrastrukturen und den Schutz von Unternehmensdaten.
Die Messeauftritte von Unternehmen wie Cisco, Palo Alto Networks, Cloudflare und NTT DATA zeigten die Bandbreite des Cybersicherheitsmarktes: vom Schutz der Infrastruktur bis zur Absicherung moderner Anwendungen und betrieblicher IT-Umgebungen.
Auch der Bereich Startups@it-sa verdeutlichte, welchen Beitrag junge Unternehmen mit spezialisierten Ansätzen zur Lösung von Sicherheitsproblemen leisten.
Für Organisationen, die digitale Plattformen entwickeln oder modernisieren, lässt sich Sicherheit längst nicht mehr losgelöst von der zugrunde liegenden Softwarearchitektur betrachten.
Anwendungen sind zunehmend auf vernetzte APIs, externe Dienste, Cloud-Umgebungen und automatisierte Workflows angewiesen. Zuverlässige Systeme setzen voraus, dass klar ist, wie diese Komponenten zusammenarbeiten, Daten austauschen und Berechtigungen durchsetzen.
KI und Automatisierung im Sicherheitsbetrieb
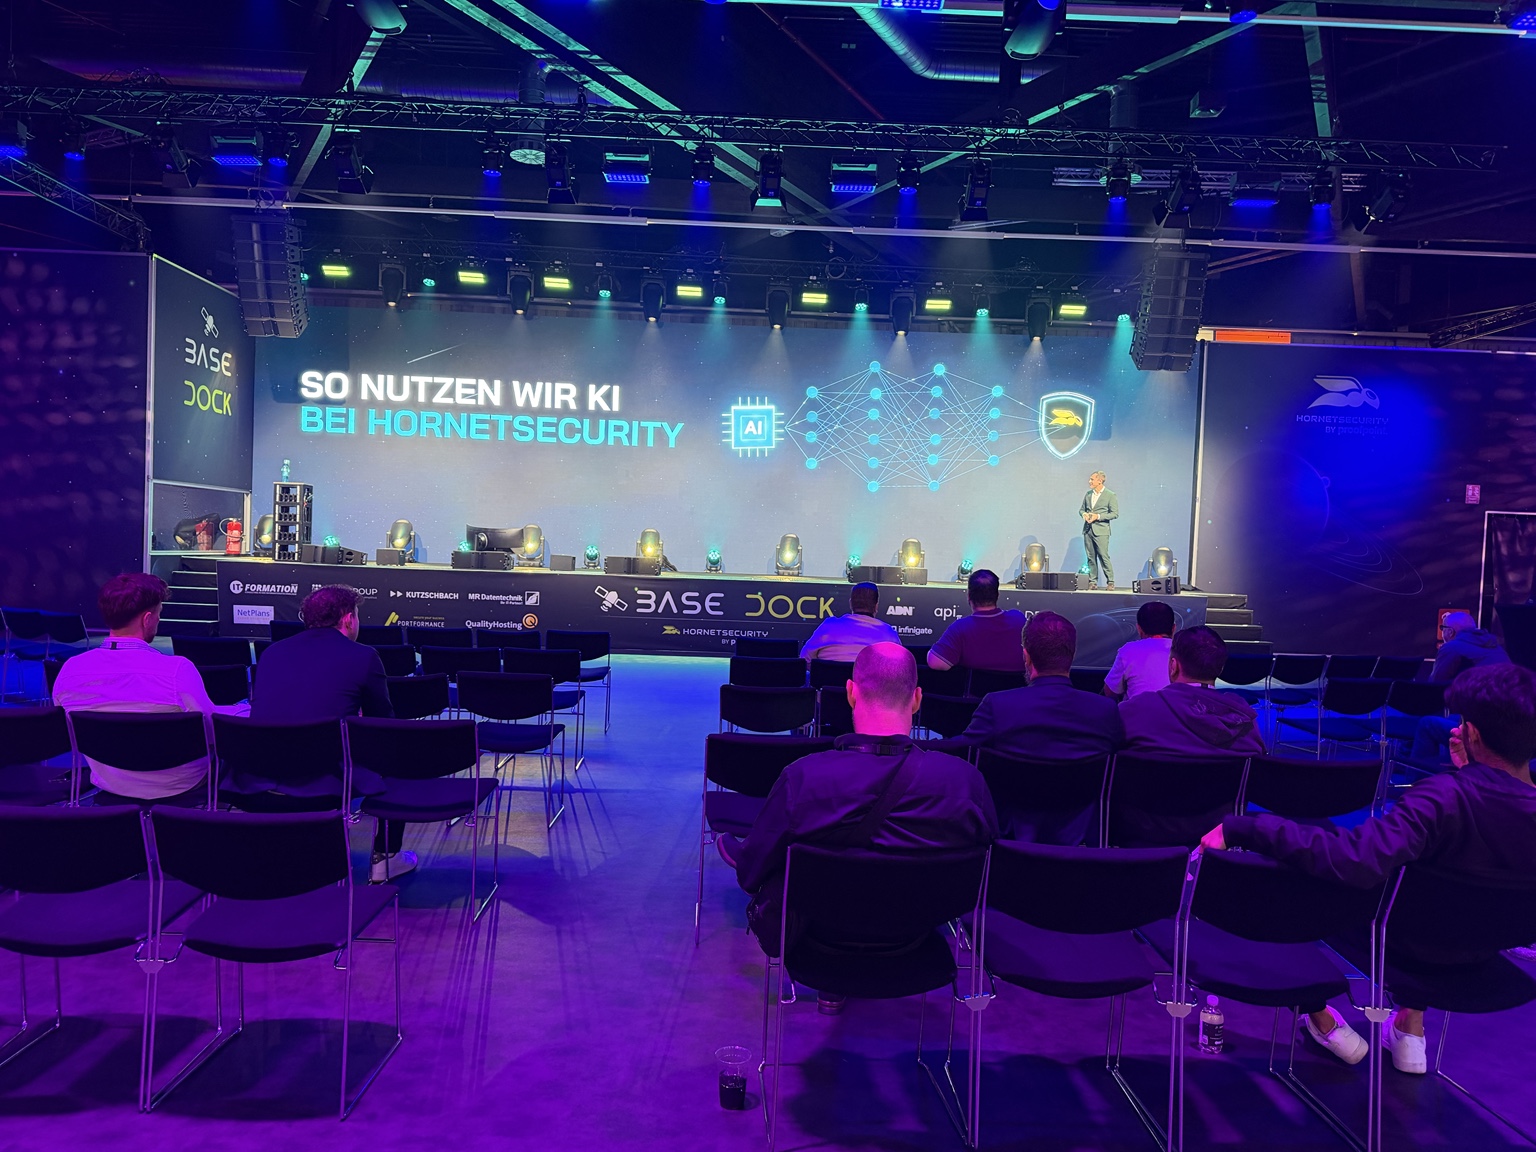
Einer der Fachvorträge, die wir am BASE DOCK von Hornetsecurity besuchten, beschäftigte sich mit dem Einsatz von KI und LLM-basierten Workflows im Sicherheitsbetrieb.
Dabei wurden Ansätze zur Analyse und Klassifizierung von Bedrohungen vorgestellt, darunter Untersuchungen in Sandbox-Umgebungen, die Nutzung von Bedrohungsinformationen, automatisierte Verarbeitungsschritte und die Einbindung von Sicherheitsanalysten.
Hornetsecurity stellte außerdem die Plattform SARA für das Management von Bedrohungsereignissen vor. Die Präsentation veranschaulichte, wie Kontextinformationen, Werkzeuge und KI-gestützte Verarbeitung bei der Bearbeitung gemeldeter Sicherheitsereignisse zusammenspielen können.
Ein wesentlicher Aspekt ist dabei das Verhältnis zwischen Automatisierung und menschlicher Untersuchung.
Intelligente Systeme können wiederkehrende Aufgaben bearbeiten, Informationen strukturieren und die Priorisierung von Sicherheitsereignissen unterstützen. Ihre Wirksamkeit hängt jedoch von der Qualität der Bedrohungserkennung, dem verfügbaren Kontext, den Prüfverfahren und den betrieblichen Kontrollmechanismen ab.
Für das Software-Engineering ergeben sich daraus konkrete Fragen: Wie lässt sich KI in bestehende Systeme integrieren, sodass Abläufe vorhersehbar bleiben, Entscheidungen nachvollziehbar sind und Verantwortlichkeiten klar geregelt werden?
Identitäten und Berechtigungen in KI-gestützten Anwendungen schützen
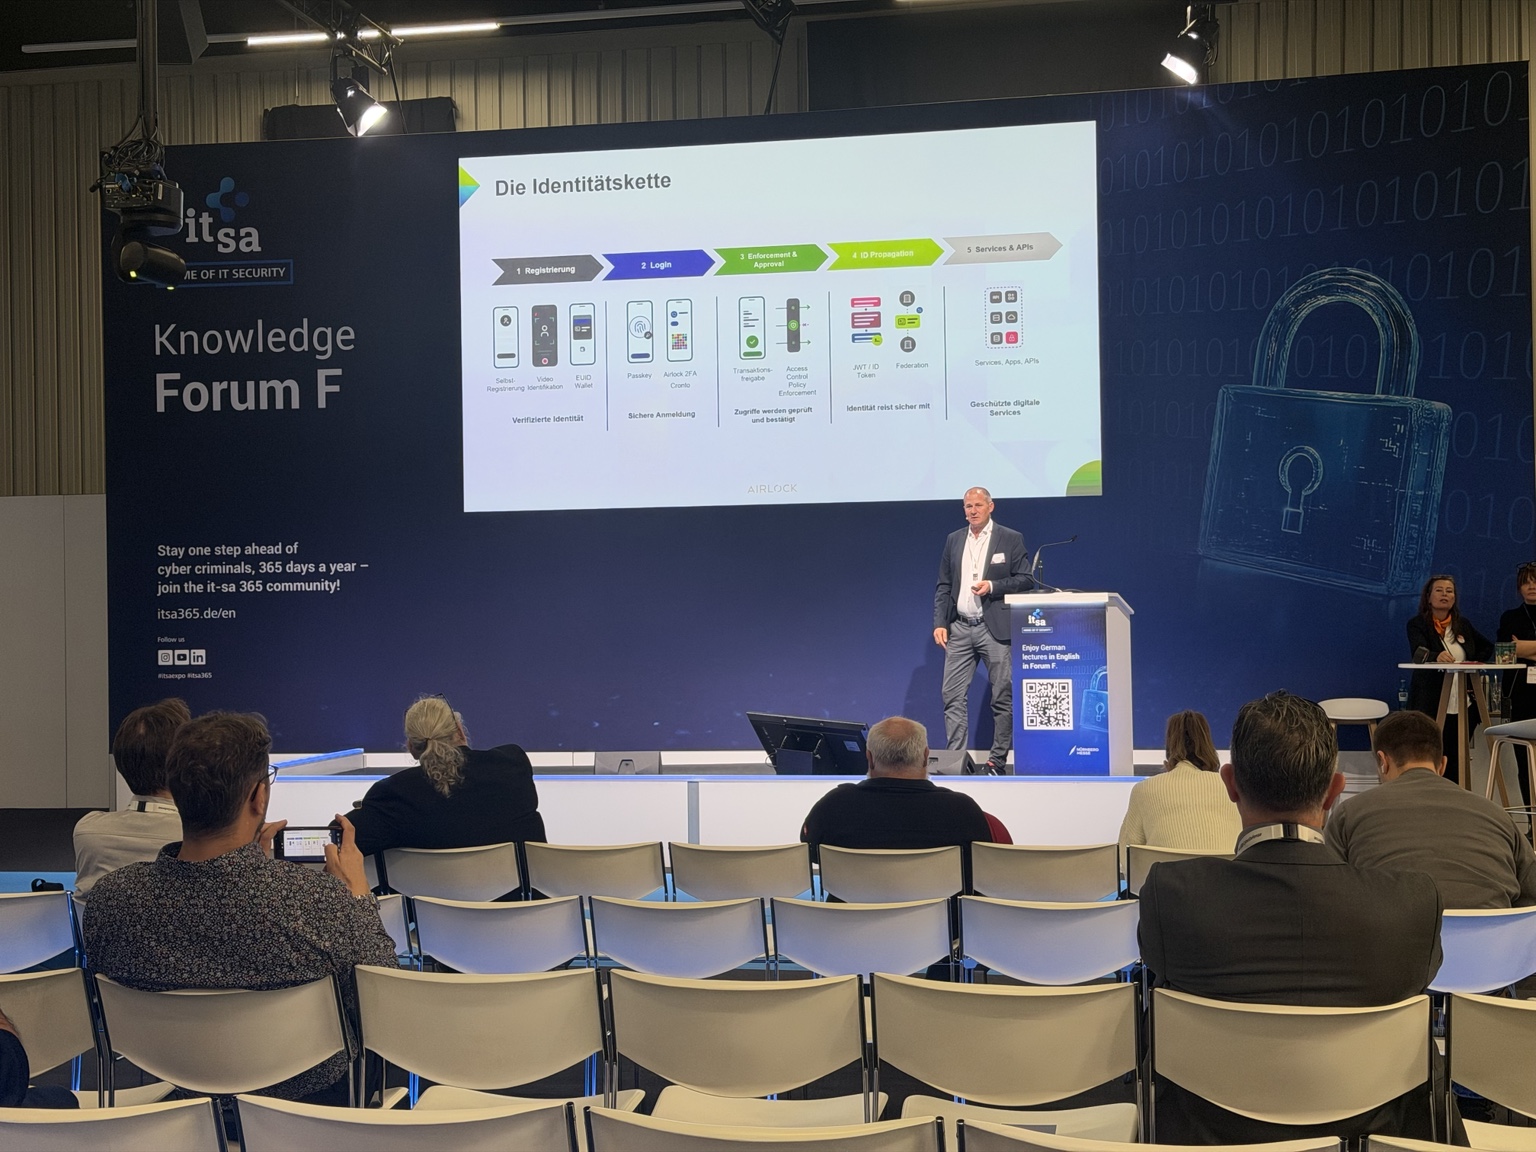
Ein weiterer für uns besonders relevanter Vortrag fand im it-sa Knowledge Forum F statt.
Marc Bütikofer von der Ergon Informatik AG erläuterte in einer von Airlock gesponserten Session, welche neuen Sicherheitsrisiken entstehen können, wenn KI-Assistenten in bestehende Anwendungen integriert werden.
Als Beispiel diente ein Kundenportal mit sicherer Authentifizierung, Identitätsprüfung und einem KI-gestützten Chatbot.
Obwohl die Anwendung zunächst über eine durchgängige Absicherung von Identität und Anmeldung verfügte, entstand durch die Integration des KI-Assistenten ein weiterer möglicher Zugangsweg zu den Backend-Systemen.
Ein Dokument mit bösartigen Anweisungen kann einen Assistenten beeinflussen, der nicht vertrauenswürdige Inhalte verarbeitet. Greift dieser anschließend über ein technisches Dienstkonto mit zu weitreichenden Berechtigungen auf Backend-APIs zu, können bestehende Identitäts- und Berechtigungsgrenzen unterlaufen werden.
Für die Entwicklung KI-gestützter Geschäftsanwendungen ist diese Unterscheidung entscheidend.
Eine sichere Anmeldung gewährleistet nicht automatisch, dass auch jede nachfolgende Aktion eines KI-Agenten ordnungsgemäß autorisiert ist.
Der Zugriff auf KI-Werkzeuge, Backend-Berechtigungen, der jeweilige Benutzerkontext und erforderliche Freigaben müssen deshalb Teil der Anwendungs- und Sicherheitsarchitektur sein.
Offizielle Sessionbeschreibung: Annas Identitätskette und der Chatbot
Sicherheit, Verantwortung und digitale Resilienz
Über die KI-spezifischen Fragen hinaus machte die Veranstaltung deutlich, wie umfassend die Verantwortung für den Schutz digitaler Infrastruktur und betrieblicher Abläufe ist.
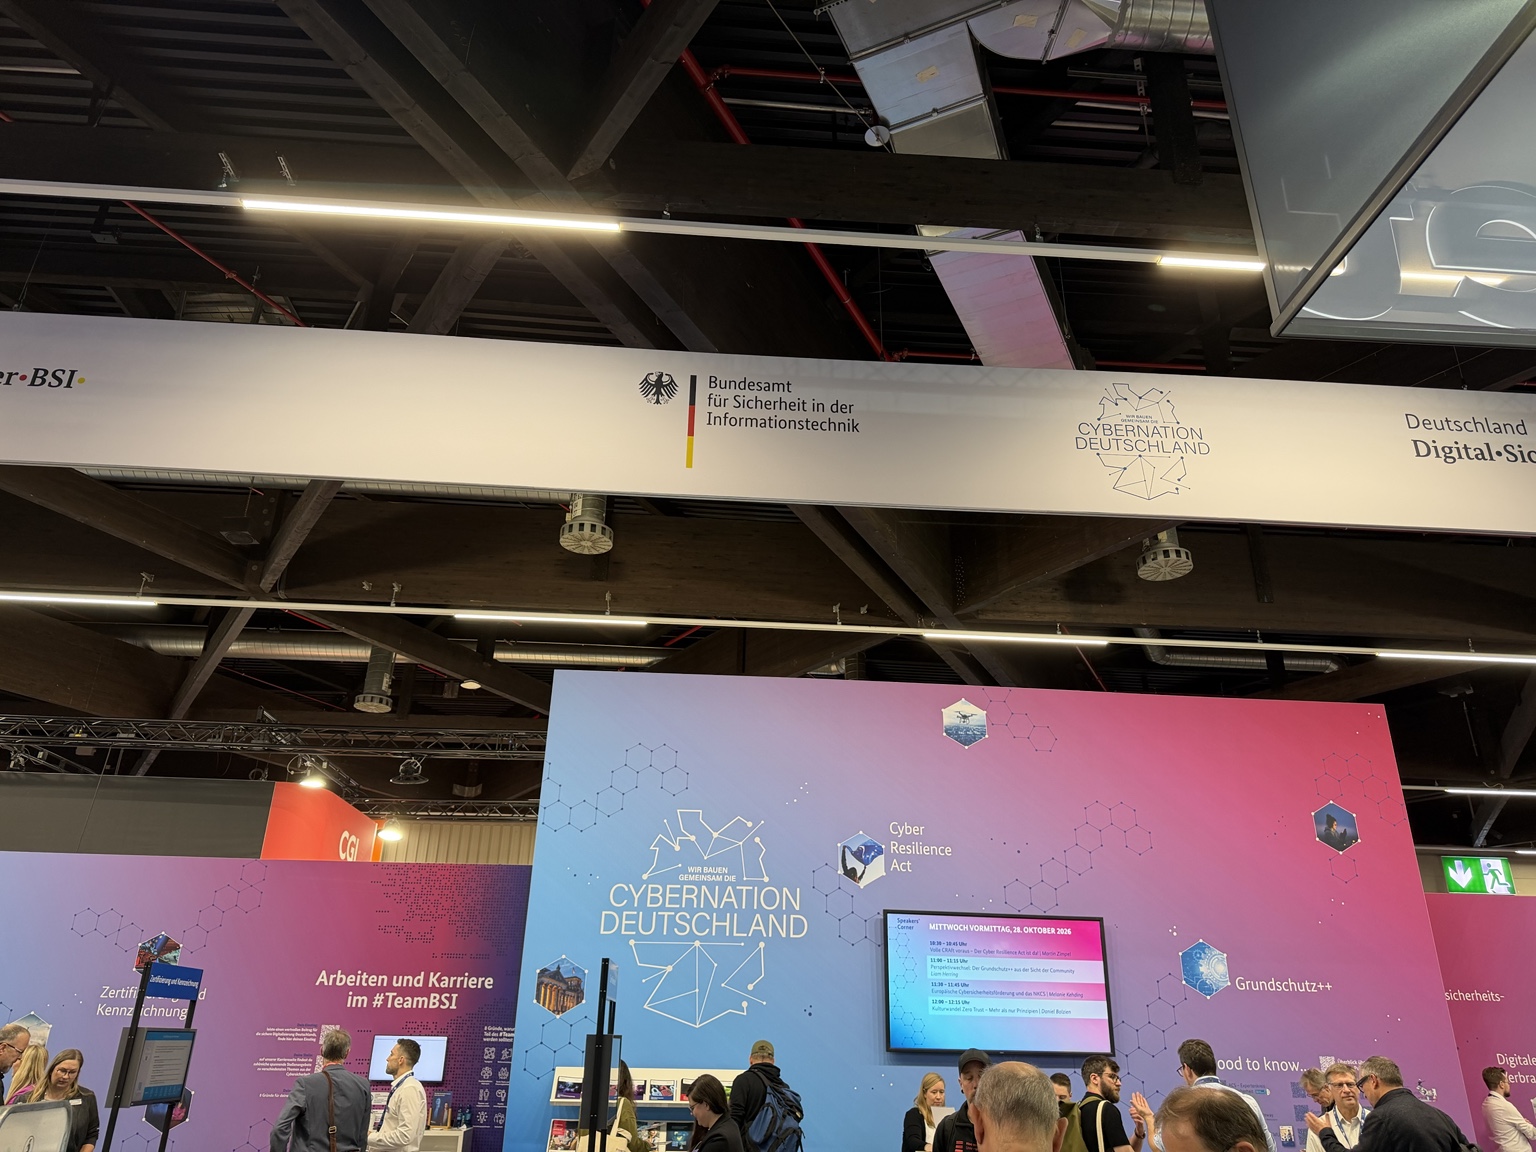
Die Präsenz des Bundesamts für Sicherheit in der Informationstechnik (BSI) sowie Initiativen wie Cybernation Deutschland unterstrichen die Bedeutung der Cybersicherheit für den Digitalstandort Deutschland.
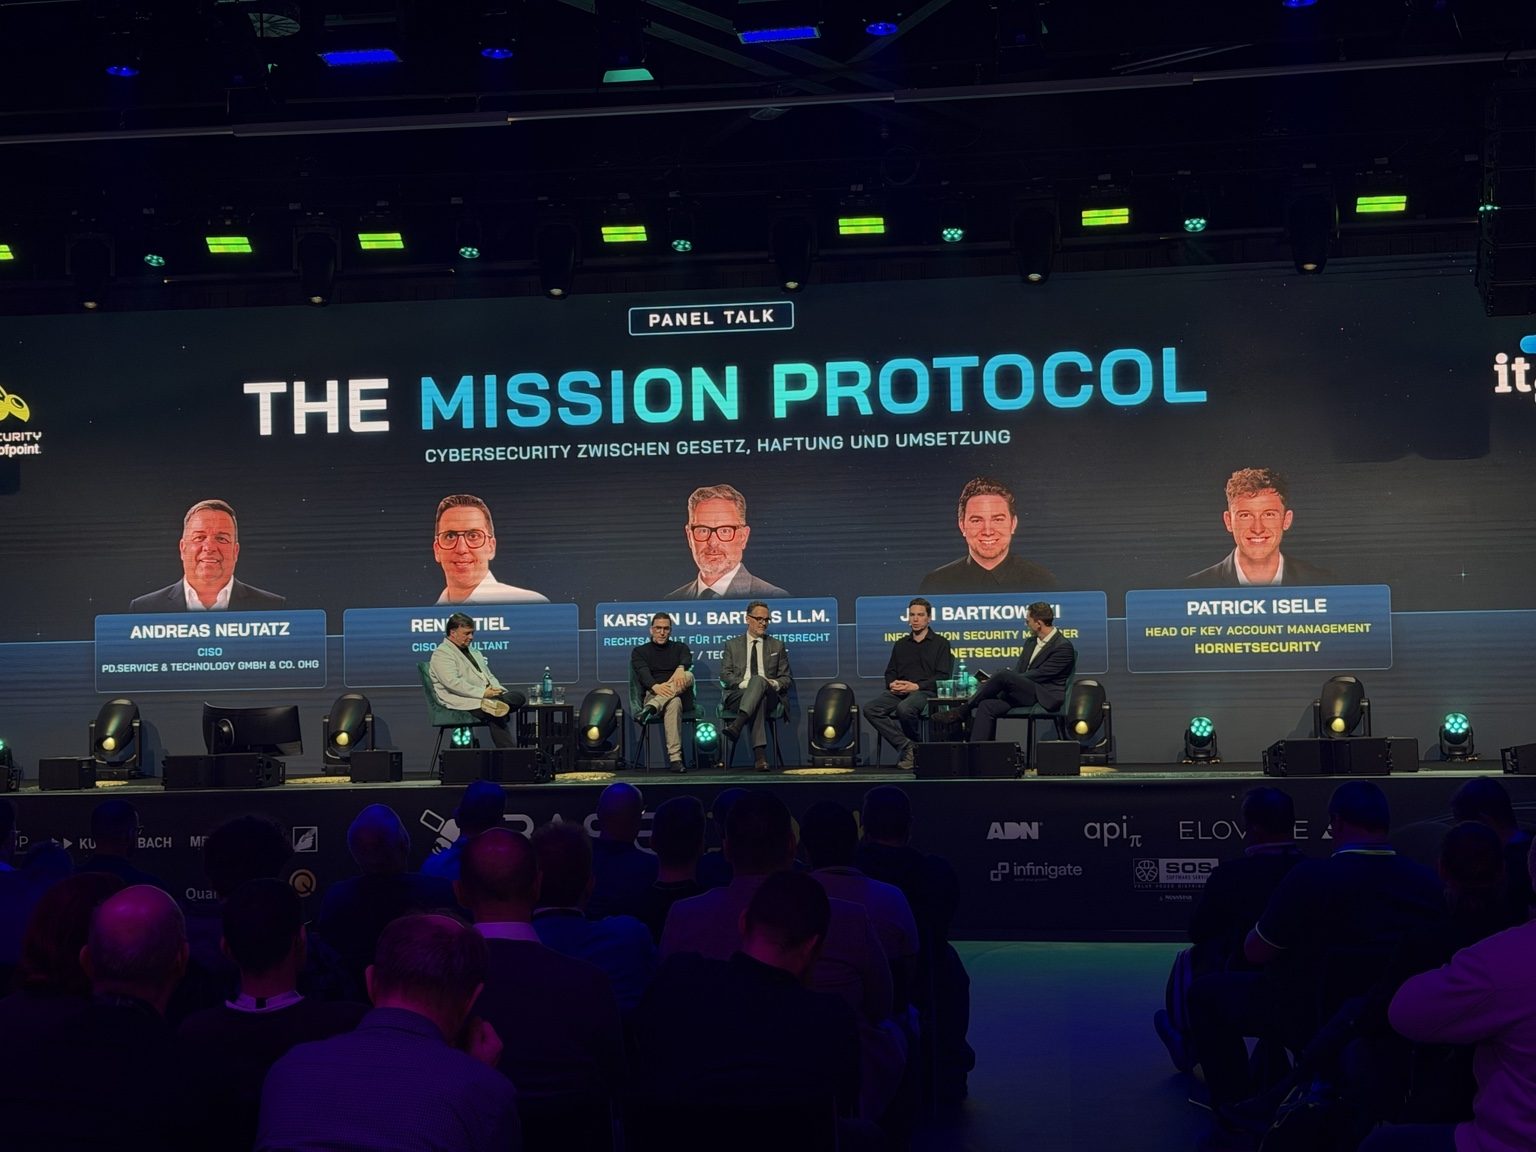
Auch das Zusammenspiel von gesetzlichen Anforderungen, Haftung und praktischer Umsetzung war Teil des Programms, unter anderem in der Podiumsdiskussion „The Mission Protocol: Cybersecurity zwischen Gesetz, Haftung und Umsetzung“.
Diese Themen betreffen Organisationen, die digitale Plattformen entwickeln und betreiben. Technische Schutzmaßnahmen, betriebliche Prozesse, Verantwortlichkeiten und regulatorische Pflichten greifen dabei zunehmend ineinander.
Sichere Softwareentwicklung erfordert mehr als die Auswahl geeigneter Sicherheitswerkzeuge. Dazu gehören ebenso das Verständnis von Systemabhängigkeiten, die Steuerung von Zugriffsrechten, eine wartbare Infrastruktur und angemessene Kontrollen über den gesamten Lebenszyklus eines Systems.
Was wir für Cognivox Labs mitnehmen
Für Cognivox Labs hat der Besuch bestätigt, wie wichtig es ist, Sicherheit als festen Bestandteil des Software- und KI-Engineerings zu behandeln.
Unsere Arbeit umfasst individuelle Softwareplattformen, Backend- und API-Entwicklung, RAG-basierte Wissenssysteme, KI-Integrationen, intelligente Workflows und Cloud-Infrastruktur.
In all diesen Bereichen beeinflussen Sicherheitsanforderungen, wie Systeme Benutzer authentifizieren, den Zugang zu Informationen steuern, Funktionen über Schnittstellen bereitstellen, nicht vertrauenswürdige Eingaben verarbeiten und automatisierte Aktionen ausführen.
Besonders relevant wird dies, wenn KI-Agenten in Geschäftsprozesse eingebunden werden.
Ein KI-Modell kann Informationen interpretieren oder eine Aktion vorschlagen. Die umgebende Anwendung muss jedoch unabhängig davon Berechtigungen durchsetzen, Vorgänge prüfen und festlegen, welche Aktionen tatsächlich ausgeführt werden dürfen.
Das Ziel geht über intelligentere Software hinaus: Intelligente Funktionen müssen sich in zuverlässige, wartbare und angemessen kontrollierte Systeme integrieren lassen.
Unser Besuch auf der it-sa 2026 hat uns hilfreiche Perspektiven auf diese Herausforderungen und auf die Technologien gegeben, die in der Cybersicherheitsbranche entwickelt werden.
Die architektonischen Konsequenzen einer sicheren KI-Integration möchten wir in einem gesonderten Fachartikel vertiefen.